Изнудваческата група ShinyHunters обяви на 22 септември, че е проникнала в системи на ФБР през неизвестна досега уязвимост в Oracle PeopleSoft и е изнесла между 2 и 3 TB данни за настоящи и бивши служители, както и за кандидати за работа. ФБР потвърди пред BleepingComputer, че разследва случая, но не потвърди нито пробива, нито кражбата на данни.
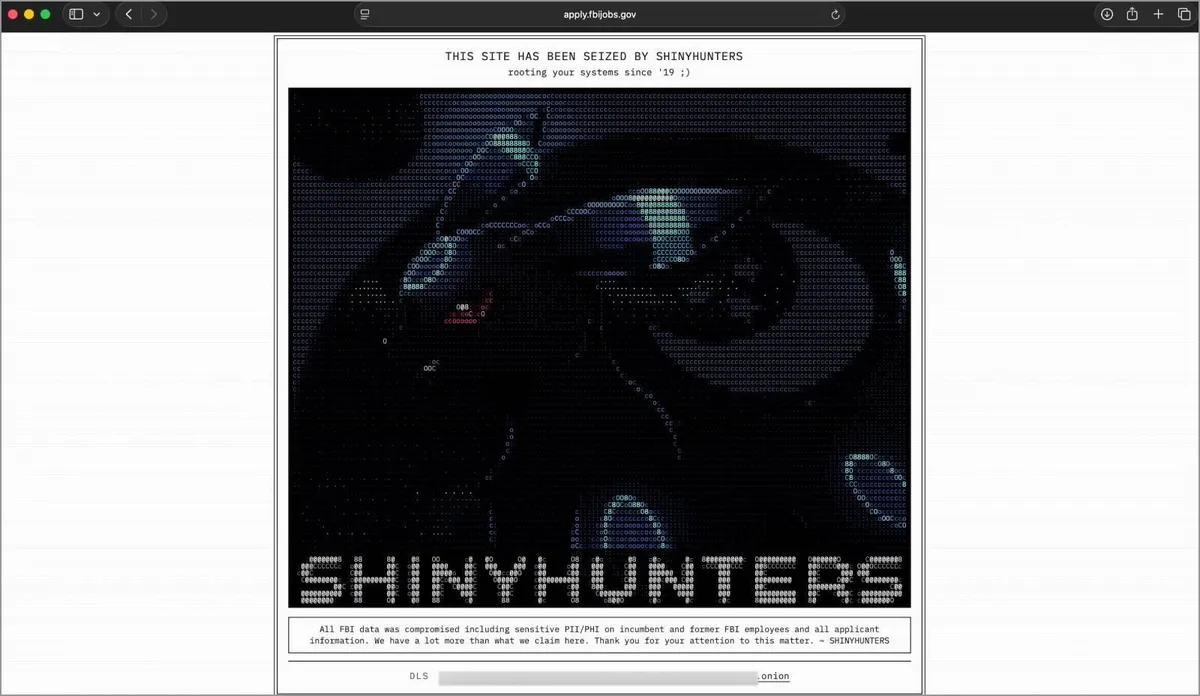
Първият видим знак беше подмененият сайт за кандидатстване на бюрото — apply.fbijobs.gov. Групата качи там логото си с покемона Umbreon и надпис, че сайтът е „иззет“, заедно с твърдение, че информацията за служители и кандидати е компрометирана. Порталът беше свален малко след това и към момента на публикацията стоеше в режим на поддръжка.
Как твърдят, че са влезли
По разказа на нападателите входната точка е била публично достъпен адрес от PeopleSoft инсталацията (пътят /PSEMHUB/), който им дал изпълнение на код от разстояние върху сървъра. Оттам, твърдят те, са се придвижили странично към среда на бюрото в AWS GovCloud, където се пазят данните за персонала и кандидатите.
Като компрометирани са посочени три услуги:
- Criminal Justice (CJ)
- Human Resources (HR)
- MedLink — тоест и информация със здравен характер
Уязвимостта няма присвоен CVE номер и според групата все още няма кръпка. „Намерихме още една вчера и веднага я използвахме срещу ФБР“, коментират нападателите, които допълват, че вече прилагат същия пропуск и срещу компании от Fortune 500. Нито Oracle, нито AWS са дали коментар до момента.
 Снимка: BleepingComputer
Важно уточнение: нищо от техническата част не е независимо потвърдено. BleepingComputer изрично пише, че не е проверил нито съществуването на уязвимостта, нито страничното придвижване, нито обема на данните.
Какво е проверено засега
404 Media, които първи публикуваха за случая, са получили извадка с около 5000 записа за служители на ФБР и са сравнили част от тях с публични регистри — имена, домашни адреси и телефони съвпадат. Това не доказва обема от 2-3 TB, но показва, че извадката не е измислена от нулата.
Официалната позиция на бюрото е кратка: „ФБР е запознато с твърденията за неоторизирана активност, засягаща FBIjobs.gov, и в момента разследва.“ Според самите нападатели реакцията е била рязка — „буквално дръпнаха щепсела на всичко“.
Мотивът: не пари, а оттегляне на бюлетин
Най-необичайното в случая е искането. ShinyHunters са известни с искания за откуп за милиони долари, но тук заявяват пред The Register: „Това НЕ е финансово мотивирано.“
Групата иска от ФБР да коригира или оттегли бюлетин от 15 май тази година, издаден след пробива в платформата Canvas на Instructure. В него бюрото описва тактиките на групата, включително тормоз, заплашителни съобщения и обаждания до близките на жертвите, както и че нападателите може да лъжат, че разполагат с компрометиращи данни. „Искаме ФБР да коригира или оттегли изявленията си, които съдържаха съществени неверни твърдения“, казват те и дават едноседмичен срок, преди да публикуват данните. На въпрос дали осъзнават, че това пак си е изнудване, отговорът е бил кратък: „Не ме интересува.“
Защо PeopleSoft и защо точно сега
PeopleSoft е класическа корпоративна HR и ERP платформа, която стои в много държавни администрации и университети — често с уеб компоненти, изложени към интернет заради порталите за кандидатстване. Същата тази група беше свързана през 2025 г. и с масовото използване на пропуск в Oracle E-Business Suite. Ако твърдението за нова неизкърпена дупка се потвърди, проблемът далеч няма да е само на ФБР.
Ако администрирате PeopleSoft, най-разумното действие в момента е да проверите кои компоненти са публично достъпни, да ограничите достъпа до административните пътища и да прегледате логовете за необичайни заявки. Подобна е логиката и при други неотдавнашни случаи — от фалшивия инсталатор на LastPass, който гаси EDR, до свалянето на фишинг платформата EvilTokens: входната точка почти винаги е нещо изложено навън и подценено.
Заключение
Засега имаме твърдения на престъпна група, частично потвърдена извадка от данни, подменен държавен сайт и разследване, което тече. Обемът от 2-3 TB, достъпът до GovCloud и съществуването на нов 0-day остават непотвърдени. Следващата ясна точка в календара е изтичането на едноседмичния срок — тогава или ще видим публикувани данни, или ще стане ясно, че част от заявеното е блъф. И в двата случая въпросът колко държавни PeopleSoft портала стоят отворени към интернет вече е зададен.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google