Cloudflare отстрани пробив между клиенти в Containers
Уязвимост в Cloudflare Containers позволяваше четене на остатъчни данни от контейнерите на други клиенти. Чистенето завърши на 19 септември.
Уязвимост в Cloudflare Containers позволяваше четене на остатъчни данни от контейнерите на други клиенти. Чистенето завърши на 19 септември.
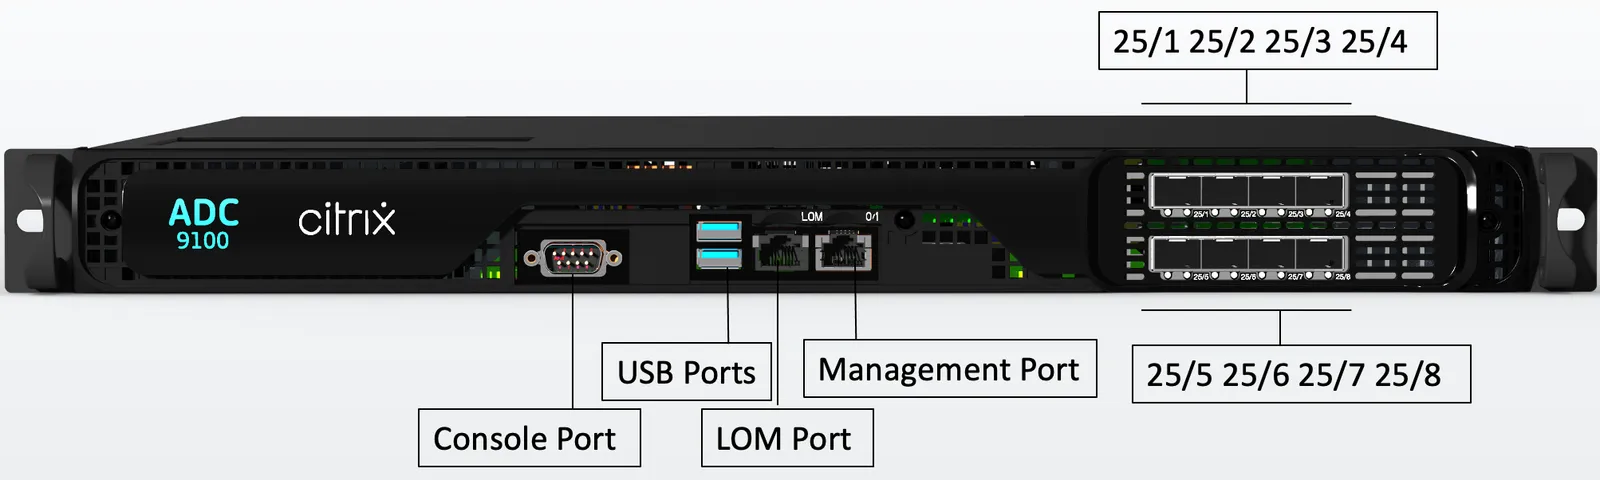
watchTowr потвърди две непоправени уязвимости за отдалечено изпълнение на код в NetScaler ADC и Gateway. Citrix мълчи, а администратори изключват устройствата.
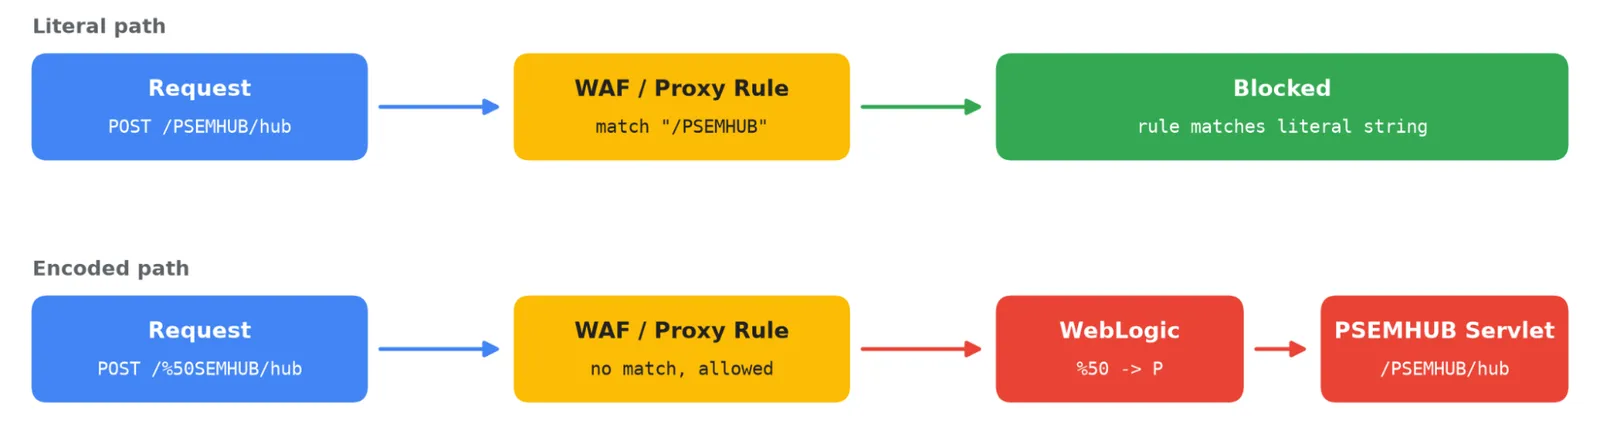
Един процентно кодиран символ в адреса минава покрай правилата на защитната стена и отваря PeopleSoft за web shells, SIDEEYE и кражба на данни.
Четири уязвимости влязоха в каталога на експлоатираните пробиви за два дни, със срокове за федералните агенции 27 и 28 септември.
Агент мина през DNS и стигна до външен чатбот, друг качи GitHub токен в публично репо, а 53 снимки на потребители излязоха онлайн.
Kiteworks помоли клиентите си да изключат сървърите в деветчасов прозорец на 26 септември след сигнал от федерални служби за възможен нулев ден.
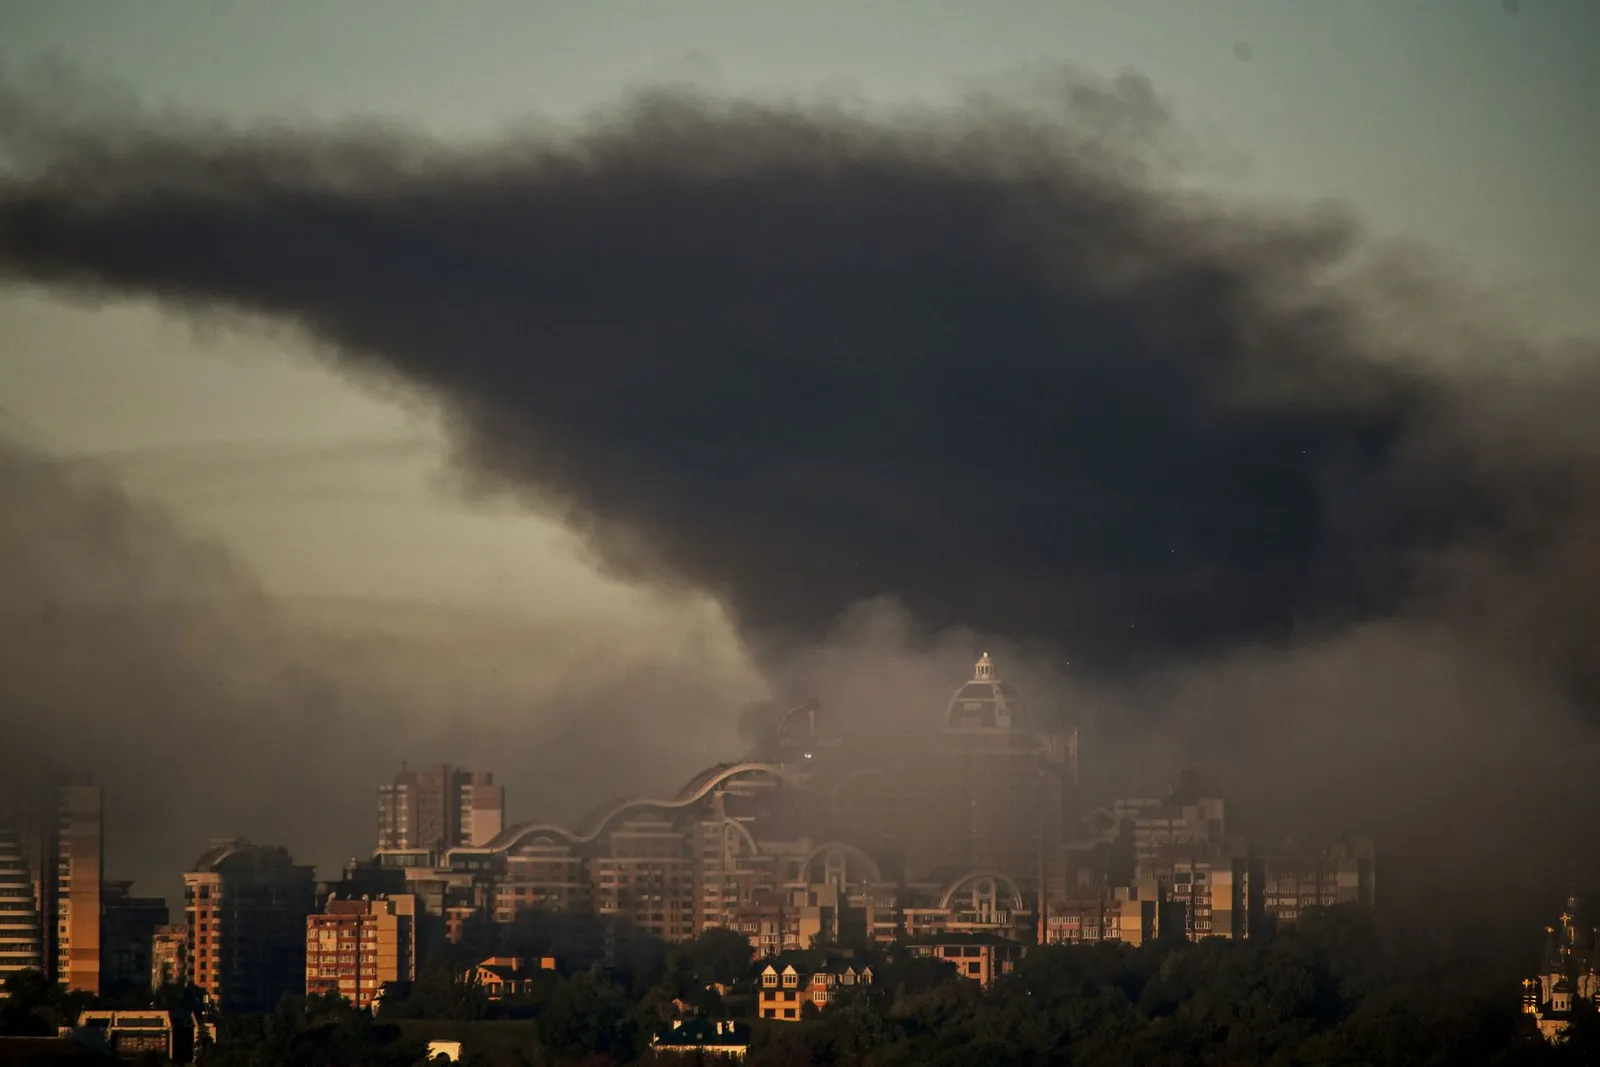
Руски дронове удариха дата центрове и доставчици в Киев на 23 и 24 септември. Около 100 000 домакинства останаха без интернет, а сигналите за тревога спряха.
Kiteworks помоли клиентите си да спрат сървърите в шестчасов прозорец на 26 септември заради сигнал от федерални служби за възможна атака с неизвестна уязвимост.
Борсата засече неоторизирани преводи на 24 септември в 18:31 UTC. Компрометиран backend, подправени данни за превод и фонд от 464 млн. за покритие.
Gambit Security проследи кампания, в която един китайскоговорящ оператор използва Strix, Cairn и Hermes срещу компания от Fortune 500 и голяма авиолиния.
Един хакер пусна три open-source AI агента срещу онлайн магазини, зарази 119 сайта със скимери и източи над 600 000 карти за под 18 000 долара.
CVE-2026-94127 е heap overflow с оценка 9.8 и позволява отдалечено изпълнение на код без вход. CISA дава на федералните агенции срок до петък.