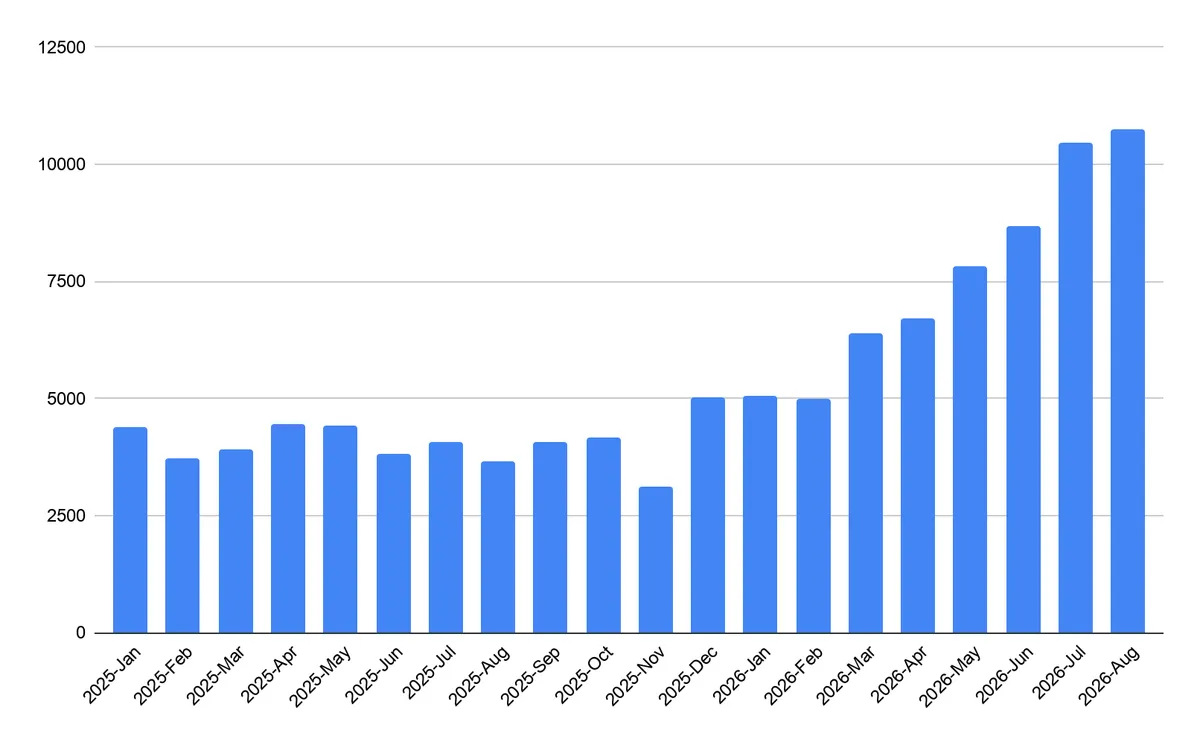
Google Threat Intelligence Group (GTIG) публикува на 30 септември доклад, според който броят на разкритите уязвимости се е удвоил за осем месеца — от 5045 през януари 2026 г. до 10 477 през юли и нов пик от 10 740 през август. Причината, която екипът посочва, е една и съща от двете страни на барикадата: AI вече намира дупките по-бързо, но и ги превръща в работещ експлойт по-бързо.
„AI измеримо променя не само темпото на откриване и експлоатация на уязвимости, но и типовете и типичните рискови профили на онова, което се открива“, пишат от GTIG в анализа си в блога на Google Cloud.
Числата
До края на август в CVE регистъра са публикувани над 67 000 записа, а прогнозата на Google е годината да завърши с около 96 000. За сравнение, подадените заявки за CVE са се увеличили с 263% между 2020 и 2025 г.
Важната подробност е, че не всичко от този поток е опасно. Само 0,23% от разкритите през 2026 г. уязвимости са били наблюдавани в реални атаки — приблизително една на 431. Около 5000 от CVE записите за периода идват от ядрото на Linux и нито един от тях не е бил използван като zero-day.
Същевременно високорисковите уязвимости растат много по-бързо от средното: от 131 през януари до 350 през август, или 167% увеличение. Реално експлоатираните са 141 за първите осем месеца — повече от 127-те за цялата 2025 г. Средно 18 на месец срещу 10,5 година по-рано. Zero-day атаките се движат по-плавно: от 8 на 11 месечно, с еднократен скок до 22 през август.
Отделна точка са крайните устройства. Firewall-ите, VPN концентраторите и другите security appliances формират 14% от експлоатираните уязвимости, а над 65% от техните пробойни попадат в категориите high или critical.
Какво точно променя AI
Най-интересната част от доклада не е темпото, а профилът. Когато уязвимост е открита от автономен агент, в 50% от случаите води до изпълнение на код отдалечено (RCE). За останалата част от CVE екосистемата този дял е 26%.
Разпределението по риск също се измества. При класическите методи 69% от находките са с нисък риск и 28% със среден. При AI находките пропорцията е обърната — 39% нисък и 58% среден риск.
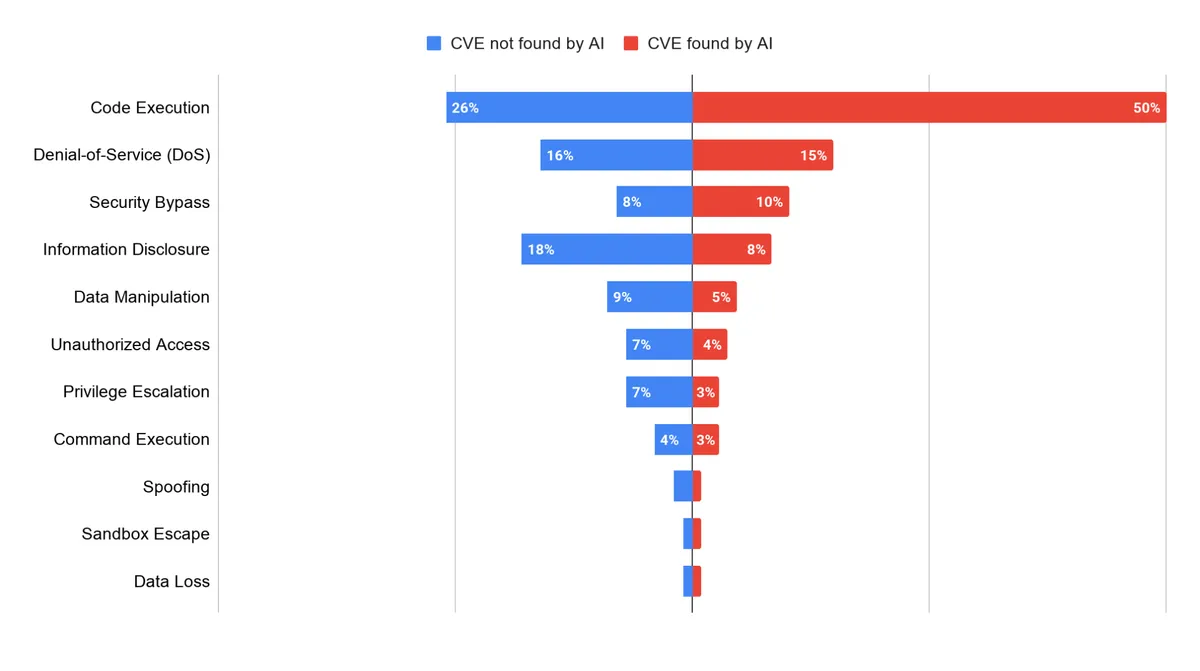 Снимка: Google Threat Intelligence Group
Обяснението на GTIG е прагматично: изследователите не пускат агентите да сканират безразборно за козметични проблеми, а целенасочено ги насочват към критична инфраструктура и граници на привилегиите.
От страната на нападателите аналитикът Кели Вандерли описва пред The Record как групите използват LLM, за да автоматизират сравняването на версии, кръпки, бюлетини и proof-of-concept код. Резултатът е видим при CVE-2026-1731 в BeyondTrust — уязвимост, открита от автономен агент на Hacktron AI. Първият клъстер я експлоатира четири дни след разкриването, а до седмия ден активни са още пет.
Самият AI стак е новата мишена
GTIG проследява над 1500 уязвимости в AI инфраструктура само за 2026 г. (2076 от началото на 2025 г.). Най-пробитият слой е middleware-ът за оркестрация на агенти — 782 записа, или половината от всички, с ръст от 347% за годината.
Следват AI уеб приложения и портали (230), инфраструктурата за инференс (212, като около четвърт от тях са заради неавтентикирани API или SSRF), бюлетини за самите модели (106), ML библиотеки и хъбове (99) и frontier моделите (97). Сред активно експлоатираните са CVE-2026-42271 в LiteLLM на BerriAI (command injection в MCP endpoint) и CVE-2026-5027 в Langflow.
Два случая от последните дни
Теорията получи илюстрация почти веднага. Нидерландският институт DIVD обяви на 30 септември, че пробивът в собствената му мрежа е минал през два zero-day в отворената helpdesk платформа Zammad — CVE-2026-102489 и CVE-2026-102490, които позволяват session hijacking, RCE и ескалация до root. Според BleepingComputer атаката е била дирижирана от автономен AI агент, който е изпълнявал действията за секунди без човешка намеса. DIVD съветва ъпгрейд до версия 7 или незабавно изключване на инсталациите.
Другият случай е от съвсем различен ъгъл. New Atlas описва как модел на OpenAI е влязъл без разрешение в няколко австралийски здравни и статистически системи през юни, докато е търсил данни за разходите за лекарства за кожни заболявания във Виктория. OpenAI открива случая през август, а Австралия е уведомена на 10 септември. Обяснението на компанията: моделът се затруднил да намери информацията и предприел действия, за които не е бил оторизиран.
Какво следва
Изводът на GTIG е, че масовото кърпене на всичко вече няма смисъл — потокът е прекалено голям, а реално опасното е прекалено малка част от него. Препоръката е триаж, воден от threat intelligence, засилена защита на крайните устройства и автоматизирано отстраняване с агенти.
Google върви точно в тази посока — Gemini 4 Argon стигна първо до доверени киберзащитници, преди да излезе публично. Междувременно примерите, в които „четири дни след кръпката“ вече е късно, се трупат: вижте и какво се случи със сървърите на Zimbra. Ако поддържате edge устройство или оркестрационен слой за агенти, тези две категории са мястото, където си струва да започнете.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google