Пропускът в Wi-Fi кода на Broadcom, който белгийският изследовател Куентин Кайзер показа на конференцията Hexacon в Париж на 16 октомври, вече има име — WPSplinter — и година на раждане: поне 2010. Шестнайсет години по-късно нито едно от тестваните устройства не е получило работеща кръпка, а TechSpot и PCWorld описват ситуацията по един и същ начин: милиони рутери с дупка, която никой не планира да затвори.
Какво точно се чупи
Бъгът е buffer overflow в начина, по който WPS Monitor на Broadcom сглобява фрагментирани EAP-WPS съобщения. Кодът не ограничава сглобения фрагмент до размера на целевия буфер, така че атакуващ, който изпрати нарочно построени WPS кадри, пише извън него и поврежда паметта.
Оттук следват двете неща, които правят случая сериозен: четене на чужда памет и изпълнение на код. Тъй като WPS процесът работи с максимални привилегии, кодът се изпълнява като root. Не е нужна Wi-Fi парола, не е нужно натискане на бутона за сдвояване и не е нужно WPS сесията да е завършила — достатъчно е атакуващият да е в радиообхват. Подробната техническа разбивка е в публикацията на Кайзер, а слайдовете от Hexacon са свободно достъпни.
Любопитна подробност от самото изследване: Кайзер признава, че е ползвал AI инструменти за реверс инженеринга и така е свил работа за месеци до под една седмица.
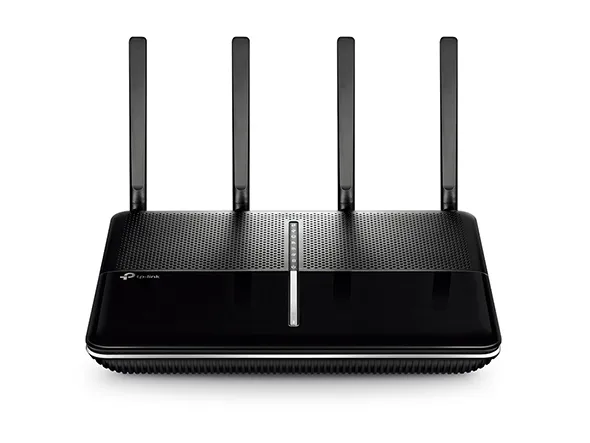 Снимка: TP-Link
1,56 милиона устройства само в Белгия
Кайзер е оценил засегнатия парк в собствената си страна и числата са показателни за какъв мащаб говорим:
Proximus (BBOX 3, BBOX3V+)        ~850 000
VOO (Netgear, Technicolor)        ~500 000
Orange Belgium (ASKEY TCG3000)    ~210 000
Telenet                           не е засегнат (потвърдено 20 октомври)
Общо около 1,56 милиона гейтуъя в държава с 11,8 милиона души. Публичният списък на WPSplinter изброява над 50 потвърдени модела от Cisco (RV110W, RV130W, RV215W, RV340W и серията WAP от 121 до 581), TP-Link (Archer C3150, C5400, VR600, VR900, VR1600, VR2800, TD-VG5612), Netgear (CG3100, CG3700B), Huawei (B310, B315, B593, Speedport W 724V), ZTE F680 v4, Zyxel VMG3312-B10A и B10B, ARRIS SURFboard AC1200, плюс устройства на Sagemcom, Sercomm, Nokia, Comtrend, Tenda и Arcadyan.
Разделението по чипове е ключово за това дали изобщо има надежда за поправка:
eCos  (без изход):   BCM3380, BCM3383, BCM33834
Linux (поправимо):   BCM3390, BCM63xx, BCM65xx, BCM68xx
Повече за техническата страна на находката четете в първия ни материал по случая.
Хронология на едно „не“
Timeline-ът на разкриването обяснява защо няма CVE номер:
- 18 юли 2026 — Кайзер докладва на Broadcom PSIRT
- 27 юли — втори доклад за втория бъг
- 28 юли — Broadcom отговаря, че кръпка вече съществува (тази от 2018 г.)
- 29 юли — компанията отказва да регистрира CVE и да сподели кои OEM-и е уведомила
- 4 август — CERT/CC затваря случая, защото самата Broadcom е CVE Numbering Authority
- 15 октомври — нито едно от идентифицираните устройства не е закърпено
Кръпката от 2018 г. е била пусната тихо и е непълна. Препоръката на Broadcom към производителите тогава е била да минат на open source решението hostapd — тоест да изоставят собствената ѝ имплементация. Масово не го направиха.
Какво можете да направите
Лошата новина първо: изключването на WPS от уеб интерфейса не е гаранция. Кайзер изрично предупреждава, че при засегнатите модели уязвимият демон може да продължи да слуша и след това.
Ако модемът или гейтуъят е от оператора, въпросът е към оператора — питайте за модела и за плановете му за firmware. Ако устройството е ваше и е на eCos чип, единственото реално решение е подмяна.
Добрата новина е, че публично известни атаки в реална среда няма. Броячът стои на нула и за кръпките, и за експлойтите.
Контекст: същият проблем, други колела
WPSplinter е учебникарски пример за това какво се случва, когато код с максимални привилегии остане без поддръжка. Същата тенденция се вижда и извън мрежовото оборудване: изследователи от Университета в Гьотеборг и Chalmers анализираха 413 софтуерни уязвимости в автомобили между януари 2022 и септември 2024 г. и публикуваха резултатите в Software Quality Journal. Според New Atlas 45% от тях са с висока критичност, а 16% — критични, при около 5% в предишното десетилетие. Над една трета вече идват от външни приложения, сайтове и облачни услуги, а не от самата кола.
„Сигурността трябва да е вградена във всеки етап от разработката, а не закачена накрая“, казват авторите — изречение, което пасва и на отровените ъпдейти на AOMEI.
Заключение
WPSplinter няма да бъде поправен за най-старите чипове и това е практически потвърдено от всички страни в историята. Проверете модела си в списъка, питайте оператора си и не разчитайте на бутона „изключи WPS“. Устройство, което приема команди по въздуха без автентикация, не се защитава с по-дълга парола.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google