Кибератака изключи хладилниците в френски магазини
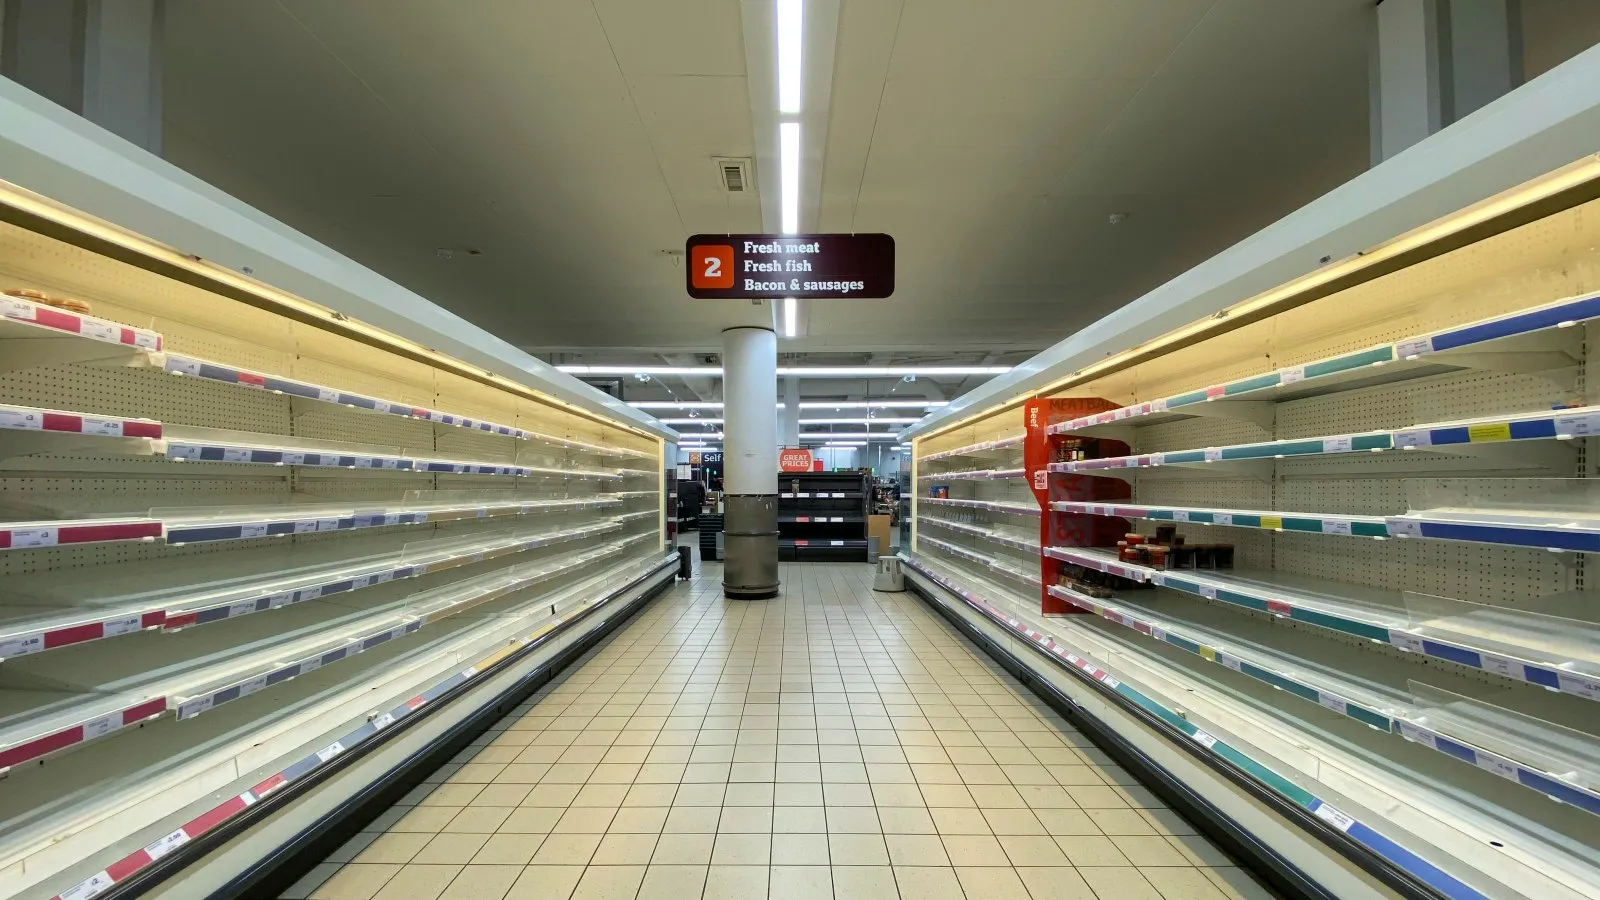
В нощта на 11 срещу 12 октомври 2026 г. неизвестни нападатели са поели контрол над системите за хладилна техника в стотици френски супермаркети и са вдигнали температурата във витрините и фризерите. На сутринта персоналът е заварил размразени щандове и е изхвърлил цели секции с пресни и замразени продукти. Засегнати са магазини на Intermarché, Netto, Coopérative U, Carrefour Market, Monoprix и Leclerc, а прокуратурата в Париж вече е образувала разследване за „мащабна кибератака“, пише BleepingComputer.
 Снимка: Groupement Les Mousquetaires
Какво точно се е случило
Атаката не е ransomware и не е спряла касите. Нападателите са влезли в контролерите, които управляват хладилните инсталации в търговските зали, и са злоупотребили с най-обикновена вградена функция — автоматичното обезскрежаване (defrost). Нормално то се пуска за около два часа дневно, колкото да разтопи леда по изпарителите. Този път циклите са били задействани дистанционно и непрекъснато, със зададена стойност до +50 °C, и са поддържани с часове.
Моментът е подбран: голяма част от командите са изпратени около полунощ, когато в магазините няма хора, които да забележат. Резултатът е, че до отварянето продуктите вече са били негодни.
По данни на The Record само при Intermarché и Netto говорим за около 300 обекта, а при Coopérative U — под сто. Френските медии дават малко по-консервативна оценка за Intermarché: между 150 и 200 магазина. Общата сметка варира според източника, но е между 250 и 350 магазина в цялата страна.
Кой е производителят на уязвимото оборудване
Пострадалите инсталации са на датската Danfoss — един от основните доставчици на системи за хладилен контрол в европейската търговия на дребно. Става дума за по-стари модели и по-стари версии на софтуера, сред които AK-SM 800 и AK-SC 355.
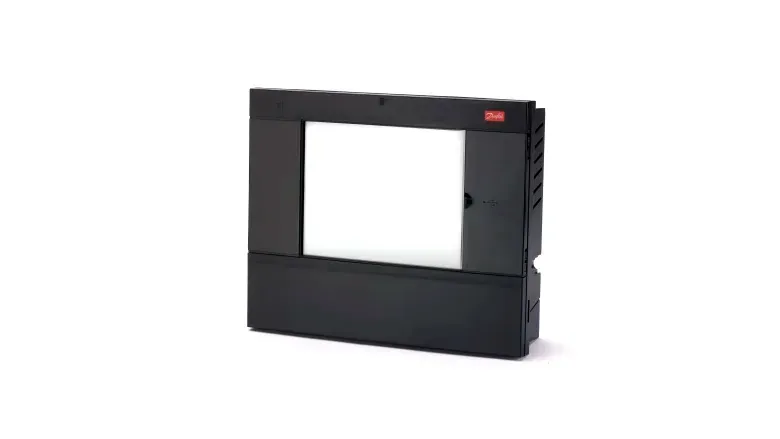 Снимка: Danfoss / ACHR News
В AK-SM 800A серията има три известни уязвимости, оповестени през 2025 г.:
- CVE-2025-41450 — заобикаляне на автентикацията чрез предвидима парола;
- CVE-2025-41451 — command injection с възможност за изпълнение на код;
- CVE-2025-41452 — инжектиране в конфигурацията на Nginx, водещо до отказ на услугата.
Първата е поправена с фърмуер R4.2, а другите две — с R4.3.1. Проблемът е, че хладилните контролери рядко се обновяват — те стоят в техническо помещение, работят с години и никой не ги пипа, докато витрините държат температура.
Изследователите откриват 2752 устройства Danfoss, достъпни директно от интернет, от които 1590 са във Франция. Това обяснява и защо ударът е концентриран върху един пазар.
Важно уточнение: към момента няма публично потвърждение, че точно тези CVE-та са били използвани в атаката от 12 октомври. Начинът на проникване все още се установява, а Danfoss съобщи само, че работи със засегнатите клиенти по ограничаващи мерки — обновяване на фърмуера, по-добра защита на мрежите и премахване на директния достъп от интернет.
Реакциите
Говорител на Intermarché обяснява сдържано: „След кибератака, която очевидно засяга доставчик, управляващ хладилните системи в магазините, част от витрините за пресни и замразени храни са извън строя.“
Доминик Шелшер, президент на Coopérative U, е доста по-остър. Според него атаката е „безпрецедентна“ и „изключително сериозна“: „Да се атакува оборудване, съществено за съхранението на пресни продукти и за изхранването на французите, е неприемливо.“ Екипите работят заедно с хладилни специалисти, за да възстановят инсталациите.
ANSSI — френската агенция за киберсигурност — съобщи, че е „мобилизирана за справяне с инцидента“ на национално и на европейско равнище. Групата Mousquetaires пък посочи, че жалбата трябва да бъде подадена от доставчика на услугата, не от търговските вериги.
Загубите вече се броят. Два магазина в Елзас отчитат общо около 270 000 евро щети; на национално ниво оценките са за няколко милиона евро.
Защо този случай е различен
Досега атаките срещу търговията на дребно означаваха откраднати клиентски бази или спрени каси. Тук няма искане за откуп и няма изнесени данни — има физическа щета, нанесена през интернет. Атакуваната система не е ИТ, а OT: оборудване, което управлява температура, компресори и вентили.
Кой стои зад атаката, остава неясно. Хипотезите се движат от тийнейджъри, попаднали на зле защитени интерфейси, до хактивисти с политически мотив. Руски хактивистки групи наскоро се хвалеха с достъп до охранителни камери във френски и италиански магазини, но никой не е поел отговорност за хладилниците.
Какво следва
За търговските вериги изводът е практически: инвентаризация на всичко, което е свързано към мрежата, изваждане на контролерите от публичния интернет и обновяване на фърмуера. Това е същата поука, която видяхме и при други инциденти от последните седмици — от кражбата на украински медицински записи с AI агенти до изпразнените крипто портфейли на клиенти на Ledger: пробивът почти винаги идва през звено, което никой не е смятал за важно.
Разследването на парижката прокуратура тепърва ще установява пълния списък с пострадали и размера на щетите. А следващият път, когато видите табела „витрината не работи“, причината може да не е техническа повреда.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google