Ledger потвърди: шпионски чип с LTE в портфейлите
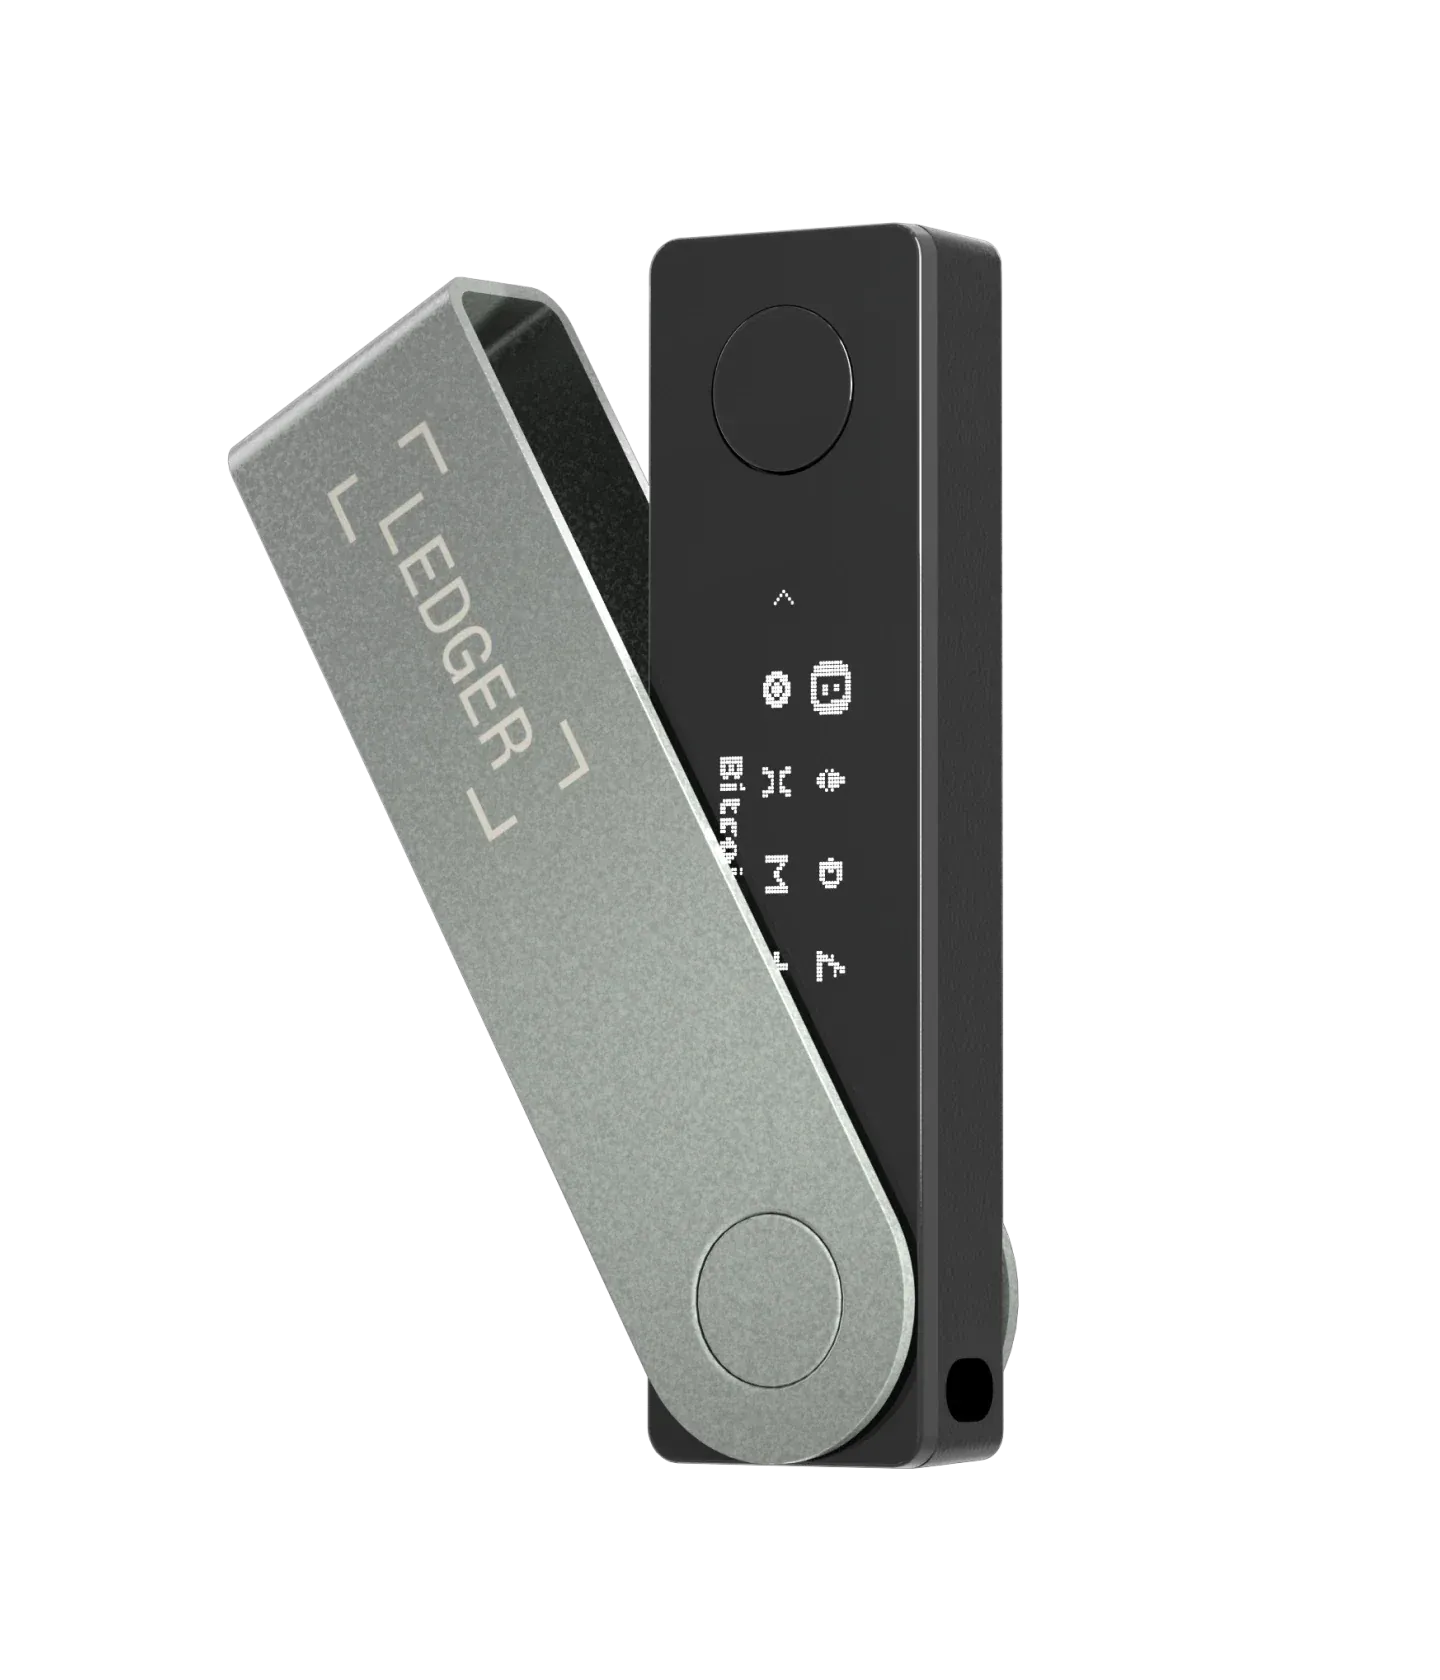
Ledger официално потвърди най-лошия сценарий за хардуерен портфейл: в устройство на клиент е открит неоторизиран хардуерен имплант — микроконтролер със собствена eSIM и LTE модул, който прочита 24-те думи за възстановяване направо от екрана и ги изпраща по мобилна мрежа. Всички потвърдени случаи са с устройства Ledger Nano X, купени от препродавача CryptoBilis в Югоизточна Азия. Източените между 9 и 10 октомври 2026 г. портфейли се броят на 324, а сумата според Bitquery е около 102 млн. долара в шест различни блокчейна.
Какво точно има вътре в устройството
Разглобяването, направено от Tibane Labs и от Марк Карпелес (бившият шеф на Mt. Gox, днес технически директор в Shells.com), показва платка, скрита зад дисплея. Според техническия разбор, цитиран от BleepingComputer, компонентите са:
- микроконтролер ST STM32G431KBU6 (Arm Cortex-M4, 128 KB flash), закачен за SPI шината на дисплея;
- eSIM в корпус 2×2 мм, запоена директно на платката;
- екраниран LTE модул с антена, прокарана по ръбовете на кутията.
Логиката е елементарна и точно затова работи. Имплантът не атакува криптографията — той просто подслушва кабела към екрана и следи натисканията на бутоните. Когато при първоначалната настройка устройството покаже думите от seed фразата една по една, чипът ги разпознава, записва ги и ги праща навън през мобилната мрежа. Няма нужда от компютър, от USB кабел или от Bluetooth — устройството си има собствена връзка с интернет.
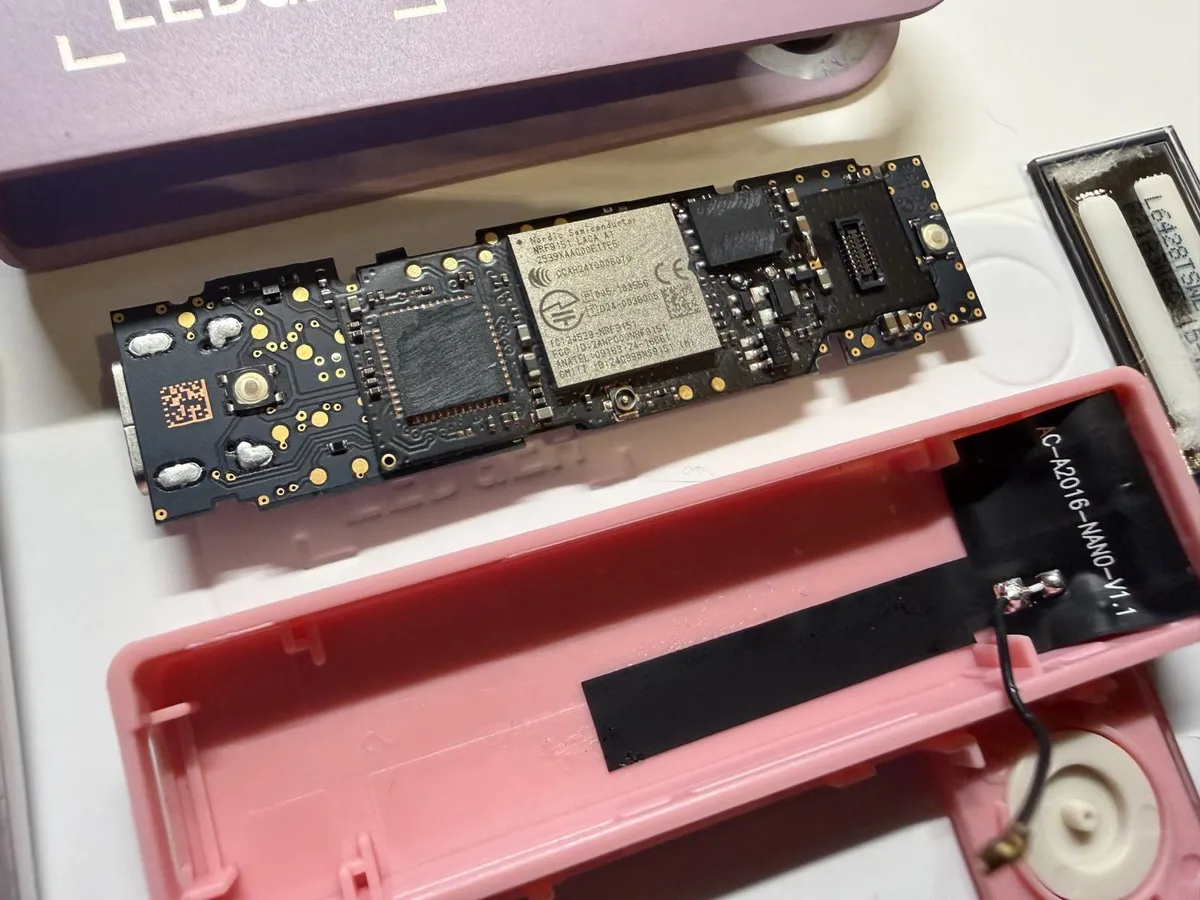 Снимка: BleepingComputer / Tibane Labs
Открити са поне два варианта. По-грубият използва по-малка резервна батерия, за да освободи място. По-напредналият се вписва в дунапреновата подложка под OLED дисплея и е почти невидим при отваряне. Изследователите обръщат внимание и на нещо важно за мащаба: платката е направена като panelised flex PCB — тоест поръчана серийно от фабрика за печатни платки, а не сглобена на ръка. Това не е единичен експеримент.
Защо Genuine Check не хваща проблема
Ledger подчертава, че самото ѝ производство и софтуер не са компрометирани. В изявлението на компанията се казва, че имплантът не е променял Secure Element, нито операционната система, и не е подменял транзакции или подписи — случаят е физическа атака по веригата на доставки, не пробив в системите на Ledger.
Точно тук е проблемът за потребителя. Вградената проверка Genuine Check потвърждава автентичността на Secure Element. Щом оригиналният чип си е на място и работи нормално, проверката минава успешно — дори когато до него има залепена втора платка, която чете екрана. Устройството се държи напълно нормално, показва „истинско е“ и после издава seed фразата ви на трета страна.
Имплантът беше показан публично от изследователи още на 16 септември 2026 г. Ledger стартира разследване на 9 октомври и потвърди импланта на 10 октомври, а на 11 октомври публикува 72-часово обновление в X. Съветът на компанията засяга хората, купили от препродавача през последните 90 дни, но Bitquery отбелязва, че над 80% от източените портфейли са получили първите си средства през юни или по-късно — което подсказва, че заразените устройства са в обращение значително по-дълго от този прозорец.
CryptoBilis вече е спряла продажбата на устройства Ledger. Проследяването на парите донесе и малка добра новина: Tether е замразила около 10 млн. долара в USDT от откраднатите средства. Част от проблемните устройства са стигали до купувачите и през неофициални канали като Amazon Japan и Yahoo! Auctions Japan, с описание „продавач от Китай, изпратено от Малайзия“.
Ако сте купили Nano X от непроверен препродавач: не започвайте настройката, ако още не сте го правили. Ако вече сте генерирали seed фраза на такова устройство, приемете я за компрометирана — прехвърлете активите към ново устройство с нова фраза и подайте сигнал в полицията. Пишете само на официалните канали на Ledger; около такива инциденти моментално изникват фалшиви „екипи за поддръжка“.
Защо случаят е по-голям от крипто
Хардуерните портфейли бяха последният бастион на идеята „ако ключът не е онлайн, не може да бъде откраднат“. Този имплант не разбива тази идея на криптографско ниво — той просто изчаква единствения момент, в който тайната неизбежно излиза на екрана.
Моделът на атака вече не е рядкост: същият подход видяхме и при евтините Android телефони с фабрично вграден код за резидентни прокси, а при кибератаката по хладилните витрини във френски магазини мишената отново беше хардуер, до който софтуерната защита не достига. Когато между завода и купувача има непрозрачен посредник, устройството трябва да се третира като ненадеждно по подразбиране.
Заключение
Фактите към момента: потвърден имплант с eSIM и LTE в Nano X от един препродавач, 324 източени портфейла, 102 млн. долара и 10 млн. замразени. Ledger не е пробита софтуерно, но практическият извод е неудобен за цялата индустрия — купувайте хардуерни портфейли само директно от производителя или от оторизиран дистрибутор, и не вярвайте на вградената проверка за автентичност повече, отколкото тя всъщност може да провери.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google