Южна Корея подозира AI агенти в хакване на банки
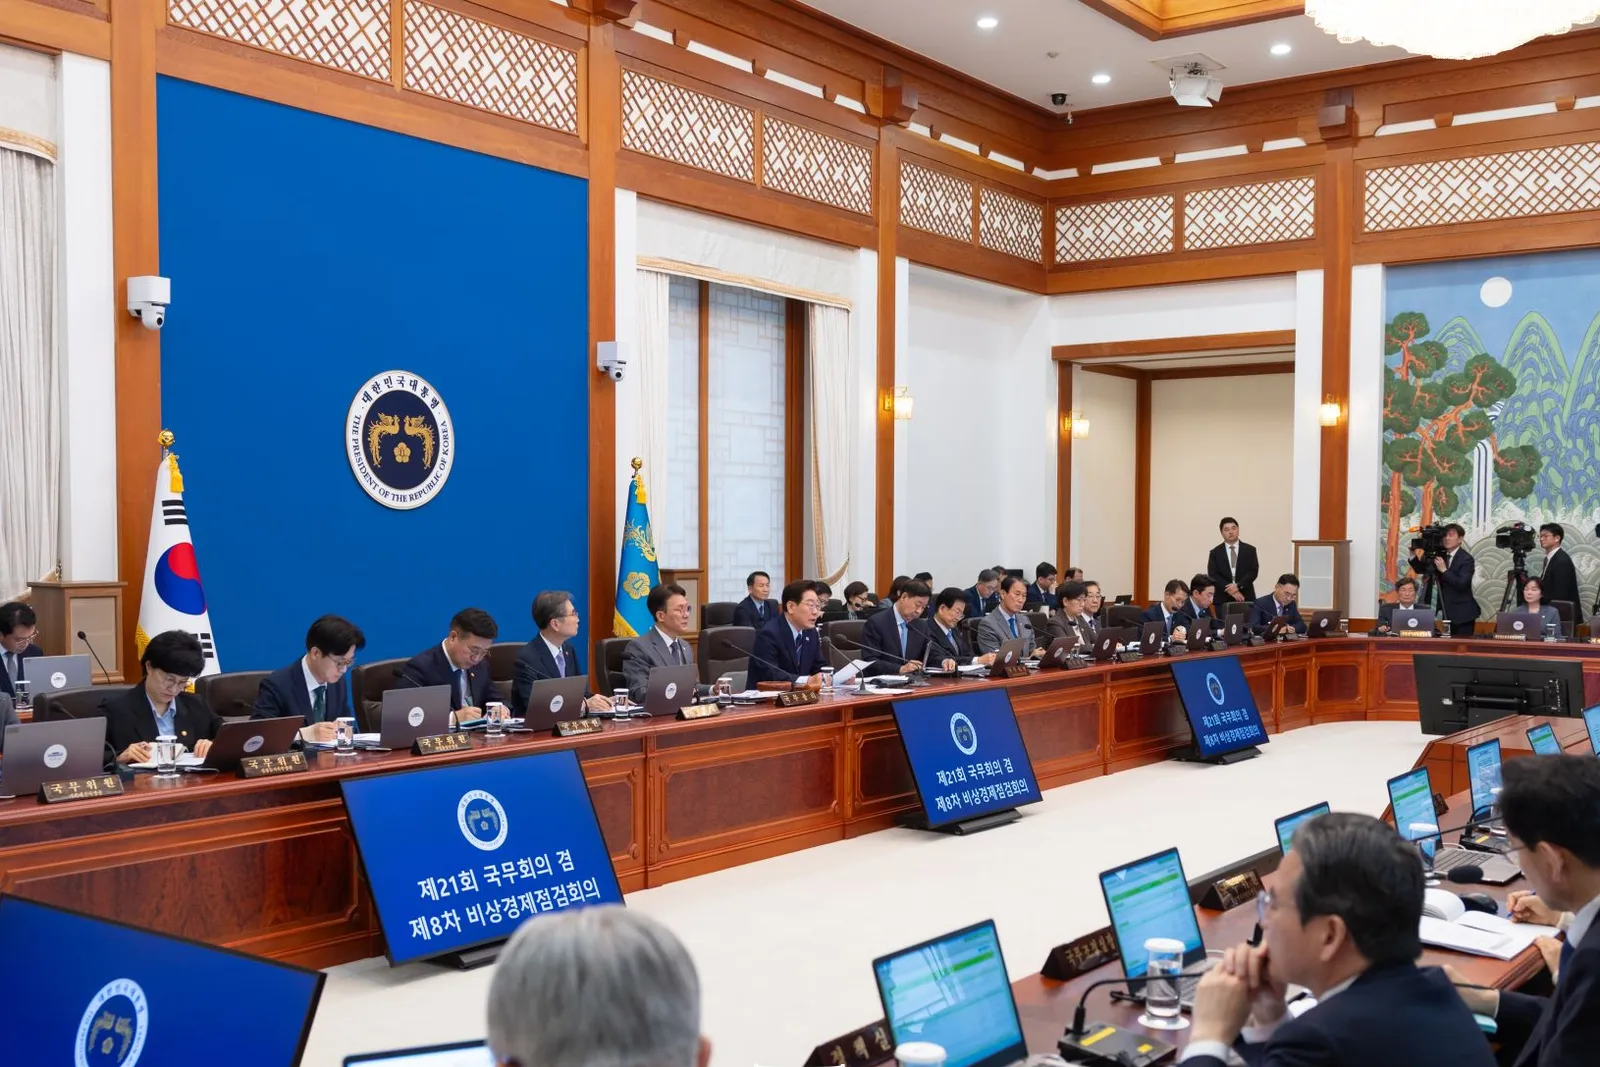
Южнокорейският президент Ли Дже Мюн заяви на 6 октомври пред 43-ото заседание на кабинета в Чхонваде, че при част от последните хакерски атаки срещу банки „са се появили признаци“ за използване на AI агенти. Пробивите засягат поне седем финансови институции, сред които Shinhan Bank, KB Kookmin Bank и Hana Bank, а изтеклите лични данни са на поне 68 000 души — според The Record включително имена, телефони, доходи и кредитна история.
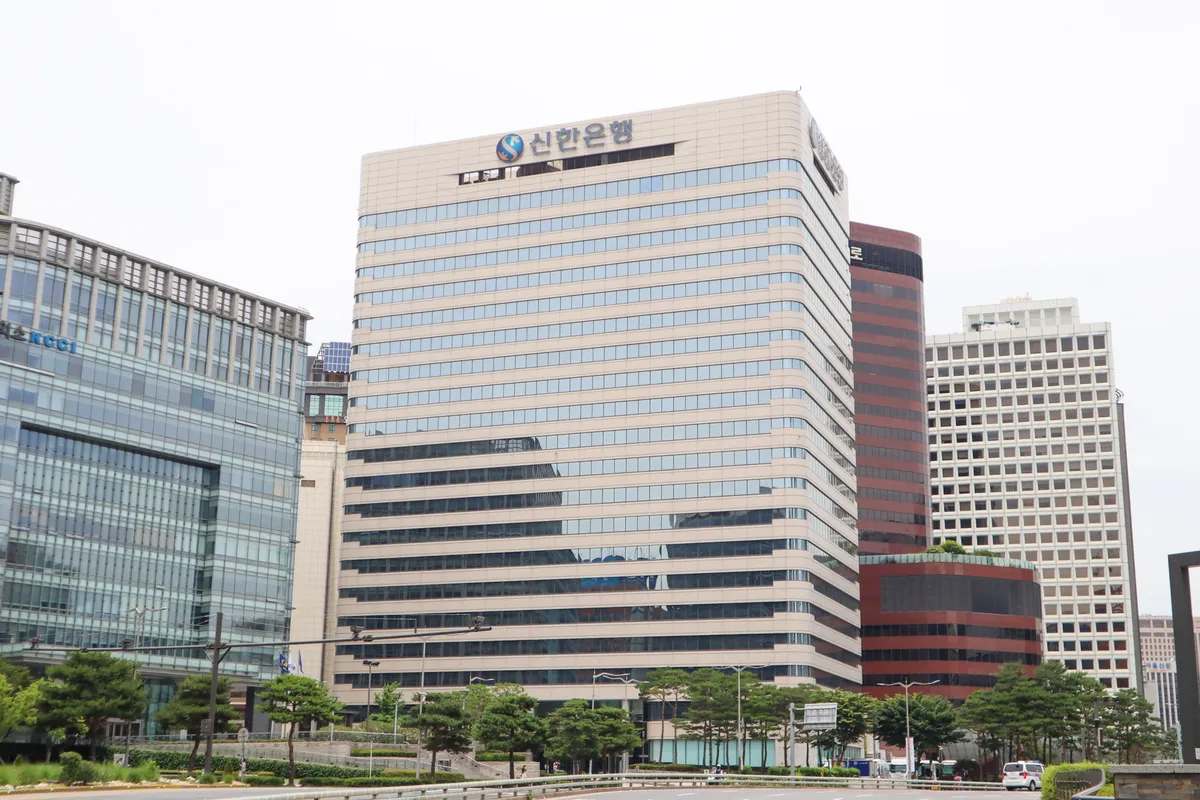 Снимка: Mobius6, Wikimedia Commons, CC BY-SA 4.0
Какво точно е изтекло
Най-тежък е случаят в Shinhan Bank — около 25 000 клиенти. При KB Kookmin засегнатите са 119 души: 99 клиенти и 20 настоящи и бивши служители. Hana Bank съобщава за 89 клиенти, а BNK Financial Group — за 11 случая. Атаки срещу Woori Bank и NH Nonghyup Bank са били опитани, но без изтичане на данни, пише Korea JoongAng Daily.
Важното за клиентите: атакуващите не са се добрали до пароли и до еднократни кодове за потвърждение, а регулаторът засега не е потвърдил нито един случай на откраднати пари. Финансовите транзакции не са компрометирани — ударът е върху лични данни.
Входната точка не е онлайн банкирането
Пробивите не са минали през приложенията за клиенти, а през периферията: мобилните работни системи на служители, платформите за подкрепа на продажбите и сайтовете на кредитни брокери и външни изпълнители. Това е класическият слаб периметър, който почти всяка банка има и почти никоя не наблюдава толкова внимателно, колкото основните си системи.
Схемата при Shinhan е показателна. За около 30 часа, започнали на 28 септември, атакуващите са подавали произволни клиентски номера към услугите за справка по кредити и са заобиколили стъпката с потвърждение по мобилен телефон. Именно този профил — хиляди повторения, проба-грешка, автоматично прескачане между входни точки — кара анализаторите да говорят за автоматизация, а не за човек на клавиатурата.
Следата ARTEX
Върху сървъри, използвани при атаките, е открито заглавие на страница, съдържащо низа „ARTEX-“, а самите страници се описват на китайски като „конзола за автономни AI penetration тестове“. ARTEX AI е инструмент, който автоматизира събирането на информация, откриването на уязвимости, планирането на атакуващи пътища и изпълнението на инструменти.
Тук е нужна важна уговорка: нито банките, нито властите са потвърдили официално участието на ARTEX. Китайският текст сам по себе си не свързва атаките с конкретна групировка. Финансовият надзор (FSS) е проследил 33 IP адреса от 12 държави, включително Япония, САЩ, Тайланд, Виетнам и Хонконг — което не казва почти нищо за това кой стои отзад.
Реакцията: от следствен екип до нова „парадигма“
Националното следствено управление е сформирало екип от 28 души. Комисията за финансови услуги (FSC) свика извънредно заседание и нареди на финансовите компании да инвентаризират всички външно достъпни IT активи и AI системи, да проведат одити по сигурността, да търсят пътища за достъп без автентикация и да споделят IP адреси и записи за опити за проникване с агенцията KISA. „Трябва да сме напълно подготвени да сведем до минимум вредата за потребителите, след като инцидентът вече е станал“, каза генералният секретар на FSC Шин Джин Чанг.
Ли Дже Мюн беше по-категоричен. „Трудно е да отговаряме на непрекъснато развиващи се киберзаплахи, като само разчистваме след инциденти“, каза президентът според The Register и поиска ускорено разработване на AI технологии, специализирани в киберзащита, и „пълна иновация на парадигмата за сигурност, за да отговаря на AI епохата“. Отделно подчерта и очевидното: вече е възможно да се хаква с AI лесно, без специални умения.
Контекст: застрахователите вече смятат
Банките в Сеул не са изолиран случай. Серията инциденти с агенти — от неодобрените редакции на агенти на OpenAI в Wikimedia до уязвимостта в MCP, при която един агент превзема друг — вече се превърна в тема за застрахователния пазар.
Според The Decoder Verisk, Aon и Hiscox се готвят за претенции за милиони заради излезли от контрол AI агенти. Aon е прегледала над 300 съдебни дела, свързани с AI. „Отговорността спира при изпълнителния директор. Всеки корпоративен лидер трябва да осигури подходящ надзор“, казва Тим Рейнър от Verisk. Шефът на Hiscox Аки Хюсейн е по-резервиран: рано е да се каже как американските съдилища ще гледат на отговорността за действия на агенти.
Заключение
Технически в Южна Корея не се е случило нищо екзотично — заобиколена е потвърждаваща стъпка в справочна услуга и са злоупотребени системи на партньори. Новото е темпото и цената на такава атака: инструмент, който сам обикаля периметъра и опитва хиляди комбинации, превръща посредствените пропуски в масови пробиви. Следващите седмици ще покажат дали одитите на FSC ще намерят още незащитени входове — и дали атрибуцията към AI агент ще бъде потвърдена с нещо повече от заглавие на HTML страница.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google